
تعطیلی کوینکس و موج تازه بحرانهای رمزارزی؛ داراییها را پیش از ۲۹ سپتامبر خارج کنید
بازار رمزارزها با موجی همزمان از تعطیلی صرافیها، افشای اطلاعات مشتریان، اخاذی با بیتکوین و نفوذ به زیرساختهای پرداخت روبهرو شده است. مهمترین و فوریترین تحول، تصمیم صرافی کوینکس (CoinEx) برای پایاندادن به فعالیت خود پس از نزدیک به ۹ سال است؛ تصمیمی که کاربران این پلتفرم را وادار میکند داراییهایشان را بر اساس یک جدول زمانی چندمرحلهای خارج کنند.
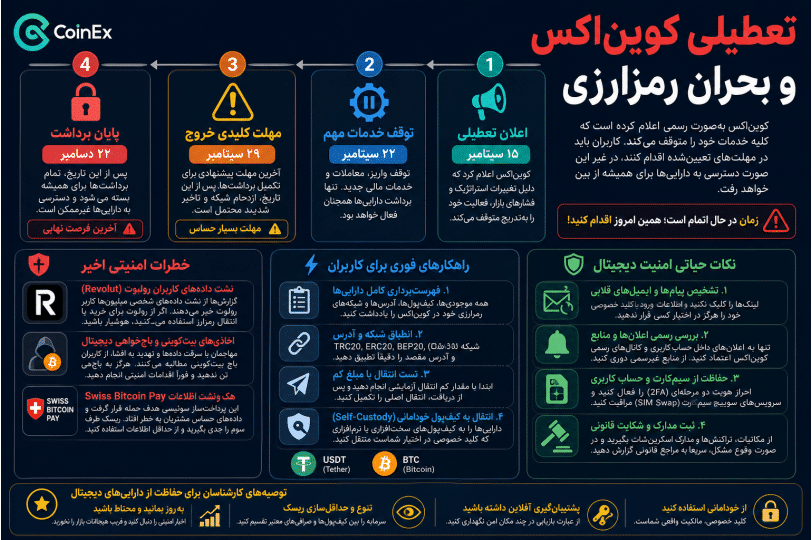
اگرچه در اطلاعرسانی مربوط به تعطیلی، تاریخ ۲۲ دسامبر بهعنوان پایان پنجره برداشت دیده میشود، این مهلت برای همه داراییها یکسان نیست. برای بخش بزرگی از رمزارزها، تاریخ تعیینکننده ۲۹ سپتامبر است و کاربران تنها حدود ۱۴ روز از زمان اعلام خبر در ۱۵ سپتامبر فرصت دارند. باقیماندن دارایی در صرافی پس از این موعد میتواند به فروش اجباری، تبدیل آن به یک استیبلکوین، حذف از فهرست معاملات یا انتقال مانده حساب به سازوکاری مستقل برای نگهداری منجر شود.
در کنار این تعطیلی، پرونده افشای اطلاعات مشتریان رولوت، ادعای درخواست باج ۱۰ هزار بیتکوینی، سوءاستفاده از سازوکار قانونی «درخواست اضطراری داده»، حمله به درگاه پرداخت سوئیس بیتکوین پی و فضای متزلزل بازار، تصویری گستردهتر از خطرهای فعلی اکوسیستم داراییهای دیجیتال ارائه میکنند. در چنین شرایطی، مسئله فقط افتوخیز قیمت نیست؛ کنترل کلیدها، حفاظت از هویت، تشخیص پیامهای جعلی و واکنش در مهلت مقرر نیز مستقیماً با حفظ دارایی در ارتباط است.
پایان فعالیت کویناکس پس از نزدیک به ۹ سال
کوینکس در ۱۵ سپتامبر اعلام کرد پس از حدود ۹ سال فعالیت تعطیل میشود. طبق اطلاعات ارائهشده، این صرافی ۱۰ میلیون کاربر ثبتشده در ۲۰۰ کشور داشته و بیش از ۱۰ هزار ارز را فهرست کرده بود. این پلتفرم حتی در مقطعی شریک تجاری فن آن راید (Fan on Ride) معرفی شده بود، اما گستردگی جغرافیایی، شمار کاربران و تعداد بالای داراییهای فهرستشده نیز نتوانستهاند ادامه فعالیت آن را تضمین کنند.
مدیریت صرافی سه عامل اصلی را برای تعطیلی مطرح کرده است:
- افت طولانیمدت بازار؛
- کاهش حجم معاملات و نقدشوندگی؛
- افزایش هزینههای انطباق مقرراتی به سطحی فراتر از حدود معقول.
کوینکس میگوید ذخایر مشتریان را بهصورت ۱۰۰ درصدی حفظ خواهد کرد. بنابراین، در حالت عادی انتظار میرود کاربران بتوانند موجودی خود را برداشت کنند. بااینحال، وعده حفظ کامل ذخایر نباید به تعویق در اقدام منجر شود؛ زیرا جدول زمانی تعطیلی شامل توقف تدریجی خدمات، لغو سفارشها، فروش برخی داراییها و در نهایت انتقال ماندههای باقیمانده به یک متولی مستقل است.
این تعطیلی در فضایی رخ میدهد که طی مدت کوتاهی سه صرافی فعالیت خود را متوقف کردهاند. تکرار چنین رویدادهایی بار دیگر تفاوت میان «دارایی در حساب کاربری یک صرافی» و «دارایی تحت کنترل مستقیم مالک کلید خصوصی» را برجسته میکند.
چرا ۲۹ سپتامبر از ۲۲ دسامبر مهمتر است؟
عنوان اصلی اطلاعیه ممکن است این تصور را ایجاد کند که همه کاربران تا ۲۲ دسامبر فرصت دارند، اما این تاریخ عمدتاً به برداشت تتر (Tether/USDT) مربوط است. برای سایر رمزارزها، مهلت مؤثر بسیار کوتاهتر است: دارایی باید تا ساعت ۴ به وقت اسپانیا در ۲۹ سپتامبر از پلتفرم خارج شده باشد.
اگر رمزارزی غیر از تتر پس از این تاریخ در حساب باقی بماند، دو وضعیت محتمل است:
اگر آن دارایی بازار و امکان معامله داشته باشد، صرافی آن را میفروشد و در مقابل به کاربر تتر میدهد.
اگر بازار فعالی برای آن وجود نداشته باشد، دارایی از فهرست خارج میشود و کیف پول مرتبط ممکن است صرفاً برای نگهداری باقی بماند.
معنای عملی این فرایند آن است که کاربر دیگر تضمینی برای حفظ همان ارزی که انتخاب کرده بود ندارد. دارایی ممکن است بدون حفظ ترکیب اولیه سبد به تتر تبدیل شود یا از دسترس معاملاتی خارج بماند. بنابراین مسئله فقط برداشت پول نیست؛ انتخاب کاربر درباره نوع دارایی نیز در معرض تغییر اجباری قرار میگیرد.
جدول زمانی توقف خدمات
تقویم اعلامشده چند نکته کلیدی دارد:
۱۵ سپتامبر: خبر تعطیلی منتشر شد و روند توقف تدریجی فعالیتها آغاز شد. قراردادهای آتی بهتدریج بسته میشوند و خدماتی مانند سهامگذاری رمزارزی یا استیکینگ (Staking) و ایردراپ (Airdrop) نیز در مسیر توقف قرار میگیرند.
۲۲ سپتامبر: خدماتی مانند معاملات آتی، عملیات فیات، معاملات مارجین، وامدهی و استیکینگ پایان مییابد. معاملات نقدی یا اسپات (Spot Trading) تا مرحله بعدی ادامه خواهد داشت.
۲۹ سپتامبر: معاملات اسپات متوقف میشود، سفارشهای باز و در انتظار لغو میشوند و فرایند تسویه داراییهای غیر از استیبلکوین تعیینشده آغاز خواهد شد.
۲۲ دسامبر: پنجره برداشت بسته میشود و پلتفرم دیگر فعالیت نخواهد کرد. مانده داراییها به یک سازوکار نگهداری مستقل منتقل میشود و بازیابی آن پس از این مرحله ممکن است دشوار و نامطمئن باشد.
در جزئیات تقویم، یک تفاوت اصطلاحی نیز دیده میشود: در بخشی از توضیحات، آغاز تسویه همه داراییهای غیر از یواسدی کوین (USD Coin/USDC) در ۲۹ سپتامبر ذکر شده، درحالیکه راهنمای کلی و مهلت نهایی بیشتر بر تتر تمرکز دارد. همین تفاوت، دلیل دیگری است که کاربران نباید منتظر تفسیرهای بعدی بمانند و بهتر است همه داراییهای غیرضروری را پیش از مهلت زودتر خارج کنند.
کارمزد نگهداری میتواند مانده حساب را به صفر برساند
برای تتر باقیمانده در صرافی نیز مهلت بسیار طولانیتری برای مطالبه تعیین شده است. تاریخ نهایی درخواست از طریق ایمیل، ۲۲ اوت ۲۰۲۸ اعلام شده، اما این به معنای امکان نگهداشتن رایگان دارایی تا آن زمان نیست.
نکته مهم آن است که این ۵ درصد بر مانده کاهشیافته هر ماه محاسبه نمیشود؛ بلکه مبنا، موجودی اصلی ثبتشده هنگام بستهشدن پنجره برداشت است.
به تترهایی که تا ۲۲ دسامبر برداشت نشده باشند، کارمزد نگهداری ماهانه ۵ درصد تعلق میگیرد. نکته مهم آن است که این ۵ درصد بر مانده کاهشیافته هر ماه محاسبه نمیشود؛ بلکه مبنا، موجودی اصلی ثبتشده هنگام بستهشدن پنجره برداشت است. در نتیجه مبلغ کسرشده در هر ماه ثابت خواهد بود.
برای نمونه، اگر موجودی اولیه ۱۰۰ واحد باشد، هر ماه ۵ واحد از همان مبنای اصلی کسر میشود، نه ۵ درصد از مانده جدید. طبق تقویم ارائهشده، فاصله میان ۲۲ دسامبر تا ۲۲ اوت ۲۰۲۸ معادل ۲۰ ماه دقیق در نظر گرفته شده است؛ دورهای که در آن کسر ماهانه ۵ درصدی میتواند در مجموع به ازبینرفتن ۱۰۰ درصد موجودی منجر شود. بنابراین وجود یک مهلت نهایی دوردست، عملاً تضمینی برای حفظ ارزش حساب نیست.
اقدام مناسب برای کاربران کوینکس
نخستین اقدام باید تهیه فهرستی دقیق از موجودی حساب باشد: نام هر رمزارز، مقدار آن، شبکههای برداشت پشتیبانیشده و مقصد مناسب باید مشخص شود. اولویت با خارجکردن همه داراییهای غیر از تتر پیش از ۲۹ سپتامبر است. پس از آن نیز تتر نباید بیدلیل تا ۲۲ دسامبر در پلتفرم باقی بماند.
در انتخاب مقصد باید معلوم باشد که دارایی قرار است به صرافی دیگری، کیف پول نرمافزاری یا کیف پول سختافزاری منتقل شود. کاربر باید شبکه مبدأ و مقصد را بهدقت تطبیق دهد؛ زیرا انتخاب شبکه اشتباه ممکن است به ازدسترفتن دائمی دارایی منجر شود. بهتر است ابتدا مبلغی اندک بهعنوان تراکنش آزمایشی ارسال و تنها پس از تأیید موفقیت آن، باقی موجودی منتقل شود.
توکن بومی یا دارایی وابسته به خود پلتفرم نیز احتمالاً بیشترین آسیب را از تعطیلی میبیند. توکنی که کاربرد اصلی آن به خدمات همان صرافی وابسته است، پس از توقف فعالیت ممکن است بخش بزرگی از کارکرد و تقاضای خود را از دست بدهد.
سابقه حقوقی و امنیتی کوینکس
تعطیلی کوینکس بدون پیشزمینه نیست. این صرافی در سال ۲۰۲۳ با دادستانی کل نیویورک (New York Attorney General’s Office) به توافق رسید. طبق مفاد مطرحشده، بیش از ۱.۱ میلیون دلار به سرمایهگذاران بازگردانده شد و صرافی بیش از ۶۰۰ هزار دلار جریمه پرداخت کرد.
در سپتامبر ۲۰۲۳ نیز حدود ۷۰ میلیون دلار از سامانههای آن خارج شد. چندین پژوهشگر امنیتی این حمله را به گروه کرهشمالی لازاروس (Lazarus Group) نسبت دادند. مجموعه فشارهای ناشی از وضعیت بازار، مقررات و حملات سایبری، زمینهای را شکل داده است که در نهایت به خروج این صرافی از بازار انجامید.
افشای اطلاعات رولوت و درخواست باج ۱۰ هزار بیتکوینی
همزمان با پرونده کوینکس ، رخداد امنیتی رولوت (Revolut) نیز ابعاد تازهای پیدا کرده است. در مرحله نخست، مسئله اصلی افشای حجم زیادی از اطلاعات بود و نشانهای قطعی از بهخطرافتادن مستقیم موجودی کاربران وجود نداشت. بااینحال، گزارشهای بعدی نشان میدهد فرد یا گروهی در حال اخاذی از مشتریان ثروتمند و چهرههای شناختهشدهای است که دارایی یا حسابهایی در رولوت داشتهاند.
عامل این عملیات خود را «نات ا ویلِن» (Not a Villain) مینامد و مدعی است آدم شروری نیست؛ ادعایی که با اخاذی و انتشار اطلاعات خصوصی سازگار نیست. او خواستار دریافت مقدار بسیار بزرگی بیتکوین شده و تهدید کرده است در صورت پرداختنشدن باج، هر روز پرونده یک نفر را منتشر خواهد کرد. اطلاعات مورد تهدید شامل نشانی محل سکونت، حسابها، میزان پول و جزئیات حساس دیگر است.
رولوت در ابتدا تنها از «تعداد محدودی» مشتری سخن گفته بود، اما عدد ۶۸۰ نشان میدهد دامنه شناختهشده حادثه گستردهتر از توصیف اولیه است و همچنان نمیتوان آن را رقم نهایی دانست.
بر پایه گزارشی که فایننشال تایمز (Financial Times) نیز منتشر کرده، تاکنون ۶۸۰ مشتری از قرارگرفتن در دامنه این رخداد مطلع شدهاند. رولوت در ابتدا تنها از «تعداد محدودی» مشتری سخن گفته بود، اما عدد ۶۸۰ نشان میدهد دامنه شناختهشده حادثه گستردهتر از توصیف اولیه است و همچنان نمیتوان آن را رقم نهایی دانست.
دفتر کمیسر اطلاعات بریتانیا (Information Commissioner’s Office/ICO)، نهاد ناظر حفاظت از دادههای این کشور، تحقیقات خود را آغاز کرده است. از یکشنبه سیزدهم، پروندهها با آهنگ روزانه یک مشتری منتشر شدهاند و تهدیدکنندگان گفتهاند تا زمانی که پول دریافت نکنند، این روند ادامه خواهد یافت.
باجی معادل حدود ۷۷۴ میلیون دلار
مبلغ درخواستی ۱۰ هزار بیتکوین است. با قیمت مورد اشاره، این مقدار تقریباً ۷۷۴ میلیون دلار ارزش دارد. بزرگی غیرعادی رقم باعث میشود پرداخت آن بسیار بعید به نظر برسد؛ بهویژه اینکه حمله ظاهراً بر افراد بسیار ثروتمند و چهرههای شناختهشده متمرکز شده است، نه بر برداشت مستقیم از حساب همه مشتریان.
زکایکسبیتی (ZachXBT)، پژوهشگر شناختهشده حوزه بلاکچین، نیز گفته است افرادی با دارایی بالا در میان اهداف قرار دارند. مارک کارپلس (Mark Karpelès)، مدیرعامل پیشین امتی گاکس (Mt. Gox)، یکی از چهرههایی است که در ۱۲ سپتامبر هشدار دریافت کرده است. یک تنیسباز حرفهای و مدیرعامل یک پلتفرم شرطبندی رمزارزی نیز در میان افراد مورد اشاره قرار دارند، هرچند نام آنها برای جلوگیری از تبدیل پرونده امنیتی به محتوای هیجانزده و زرد منتشر نشده است.
با درنظرگرفتن ۷۰ میلیون مشتری رولوت و ۶۸۰ فردی که تاکنون مطلع شدهاند، احتمال قرارگرفتن یک مشتری عادی در میان افراد شناختهشده تقریباً یک نفر از هر ۱۰۲ هزار و ۹۴۱ نفر، یا حدود ۰.۰۰۱ درصد، برآورد شده است. این نسبت پایین است، اما صفر نیست و از آن مهمتر، تعداد ۶۸۰ نفر هنوز رقم نهایی محسوب نمیشود.
در شرایط فعلی، شواهدی مبنی بر سرقت مستقیم وجوه عمومی مشتریان ارائه نشده و نگرانی اصلی به اطلاعات شخصی مربوط است. کاربران باید اعلانهای داخل اپلیکیشن رولوت را بررسی کنند؛ زیرا اطلاعرسانی رسمی به افراد آسیبدیده از همین مسیر انجام میشود.
راه نفوذ: سوءاستفاده از «درخواست اضطراری داده»
مسیر ورود مهاجم ظاهراً خود سامانه بانکی رولوت نبوده، بلکه سازوکاری قانونی با عنوان درخواست اضطراری داده (Emergency Data Request) مورد سوءاستفاده قرار گرفته است. این کانال به پلیس اجازه میدهد در موقعیتهایی که خطر فوری برای جان افراد ادعا میشود، بدون انتظار برای حکم قضایی اطلاعات یک کاربر را درخواست کند. فلسفه این سازوکار آن است که تأخیر برای دریافت حکم ممکن است به قیمت جان انسانها تمام شود.
مشکل از جایی آغاز میشود که ضرورت پاسخ سریع، فرصت بررسی کامل هویت درخواستکننده را کاهش میدهد. مهاجم لازم نیست واقعاً پلیس باشد؛ کافی است در ظاهر مانند یک نهاد پلیسی معتبر به نظر برسد. در این پرونده، ایمیل از یک دامنه دولتی واقعی ارسال شده و احراز فنی دامنه نیز درست بوده است. بنابراین درخواست برای سامانه رولوت مشروع جلوه کرده است.
در نتیجه، مسئله فقط ضعف یک شرکت نیست، بلکه نقصی در فرایند اعتماد سریع به درخواستهای ظاهراً رسمی است.
این روش پیشتر نیز سابقه داشته است. اپل (Apple) و متا (Meta) در سال ۲۰۲۲ از مسیر مشابهی فریب خوردند و اداره تحقیقات فدرال آمریکا (Federal Bureau of Investigation/FBI) در نوامبر ۲۰۲۴ هشدار رسمی درباره سوءاستفاده از درخواستهای اضطراری داده منتشر کرد. در نتیجه، مسئله فقط ضعف یک شرکت نیست، بلکه نقصی در فرایند اعتماد سریع به درخواستهای ظاهراً رسمی است.
فردی که با نام نات ا ویلِن فعالیت میکند، مدعی شده پیش از رولوت به پلیس ایتالیا نفوذ کرده است. طبق ادعای او، اطلاعات بهدستآمده از آن نفوذ برای فریب رولوت استفاده شده است. او همچنین میگوید عملیاتش شش ماه طول کشیده و ۱۴۷ گیگابایت داده شامل اسناد داخلی، تقویمها و محتوای شخصی را از پلیس ایتالیا برداشته است. این ادعاها هنوز تأیید نشدهاند، اما در صورت صحت، نشان میدهند مهاجم با زنجیرهای از نفوذها، اعتبار یک نهاد را برای فریب نهاد بعدی به کار گرفته است.
کاربران رولوت چگونه از خود محافظت کنند؟
نخستین خطر پس از انتشار خبر، خود افشای اصلی نیست؛ موج کلاهبرداریهایی است که با استفاده از آن شکل میگیرد. مهاجمان دیگر ممکن است ایمیل بفرستند، تماس تلفنی برقرار کنند، از طریق اعضای خانواده نزدیک شوند یا حتی به نشانی منزل مراجعه کنند. چون بخشی از اطلاعات واقعی قربانی را در اختیار دارند، پیام آنها میتواند کاملاً معتبر به نظر برسد.
حتی نشانی ایمیل واقعی یا دامنه رسمی نیز دیگر بهتنهایی دلیل اعتبار نیست. در این پرونده، خود درخواست فریبکارانه از یک دامنه دولتی معتبر آمده بود. بنابراین هیچ درخواست انتقال پول، ارائه رمز، کد یکبارمصرف، عبارت بازیابی یا تأیید ورود نباید صرفاً بر اساس ظاهر رسمی پیام پذیرفته شود.
استفاده از حق دسترسی به دادهها
مقررات اروپایی به افراد حق میدهد از رولوت بپرسند دقیقاً چه اطلاعاتی درباره آنها تحویل داده شده است. این درخواست باید کتبی باشد و شرکت یک ماه فرصت دارد پاسخ دهد. اگر کاربری اعلان رسمی دریافت کرده، استفاده از این حق اهمیت زیادی دارد؛ زیرا بدون دانستن اینکه چه دادهای خارج شده، نمیتوان خطرهای بعدی را درست ارزیابی کرد.
کسی که هنوز اخطاری نگرفته نیز نباید کاملاً آسوده باشد. عدد ۶۸۰ فقط تعداد افرادی است که تاکنون مطلع شدهاند و انتشار پروندهها روزانه ادامه دارد. اگر فردی در فهرست باشد، ممکن است نوبت انتشار اطلاعات او چند هفته بعد برسد.
در مقابل، جستوجوی اینترنتی برای یافتن «فهرست قربانیان رولوت» یا نسخه افشاشده دادهها اقدامی خطرناک است. کلاهبرداران میتوانند وبسایتهایی جعلی بسازند که با وعده بررسی نام کاربر، بدافزار نصب کنند یا اطلاعات بیشتری از او بگیرند. کنجکاوی درباره افشا ممکن است خود به حملهای تازه تبدیل شود.
مدارک هویتی افشاشده را نمیتوان خاموش کرد
اگر گذرنامه یا مدرک هویتی افشا شده باشد، معمولاً امکان «غیرفعالکردن» ساده آن مانند یک کارت بانکی وجود ندارد. بااینحال، ثبت گزارش رسمی نزد پلیس یا نهادهای مرتبط مفید است. این گزارش تاریخ و سندی ایجاد میکند که اگر بعداً حساب یا خدمتی به نام قربانی باز شد، نشان دهد او پیشتر درباره سرقت اطلاعات هشدار داده بود.
همچنین باید پروندههای اعتبارسنجی، بدهکاری و درخواستهای افتتاح حساب به نام فرد بهطور دورهای بررسی شوند. ترکیب گذرنامه، سلفی و نشانی منزل میتواند برای عبور از احراز هویت در پلتفرمهای دیگر استفاده شود. بهتر است از بانک خواسته شود برای هر قرارداد، حساب یا خدمت مالی جدید اعلان ارسال کند و پروندههای مربوط به بدهکاران یا اعتبار مالی نیز هر چند وقت یکبار بازبینی شوند.
امنیت سیمکارت همچنان اهمیت دارد. اطلاعات شخصی کامل، حمله تعویض سیمکارت یا سیمسواپ (SIM Swap) را آسانتر میکند و مهاجم ممکن است با کنترل شماره تلفن، کدهای ورود یا بازیابی حساب را دریافت کند.
خاموششدن سرورهای سوئیس بیتکوین پی
رخداد امنیتی دیگری نیز به سوئیس بیتکوین پی (Swiss Bitcoin Pay)، یک درگاه پرداخت سوئیسی، مربوط است. این شرکت پس از تشخیص حضور فردی غیرمجاز در سامانه، سرورها را بهطور پیشگیرانه خاموش کرد.
اطلاعاتی که احتمال دارد در معرض مشاهده قرار گرفته باشند شامل ایمیلها، نشانیهای بیتکوین، شمارههای حساب بانکی بینالمللی یا آیبن (IBAN)، تاریخچه تراکنشها و رمزهای عبور رمزگذاریشده است. بااینحال، این خدمت غیرامانی یا نانکاستودیال (Non-custodial) است؛ بنابراین کلیدهای خصوصی و مانده واقعی کاربران روی سرورهای مورد حمله نگهداری نمیشدند.
هنوز زمان بازگشت کامل سرویس مشخص نیست. نبود کلیدها و موجودیها روی سرورها احتمال سرقت مستقیم دارایی را کاهش میدهد، اما افشای نشانیها، تاریخچه عملیات و اطلاعات بانکی میتواند برای مهندسی اجتماعی، هدفگیری کاربران و ساخت پیامهای جعلی دقیق استفاده شود.
مجموعه نامهایی که در بحث امنیت و خودامانی مطرح شدهاند نیز گسترده است: کلدکارد (Coldcard)، ترزور (Trezor)، سی لایتنینگ یا کور لایتنینگ (C-Lightning/Core Lightning)، بولتز (Boltz)، بیتیسیپی سرور (BTCPay Server)، پاکت بیتکوین (Pocket Bitcoin)، لیکویید (Liquid) و کوینترکینگ (CoinTracking). تنوع ابزارها نشان میدهد خودامانی به معنی حذف کامل خطر نیست؛ بلکه نوع خطر را از اعتماد به یک نهاد متمرکز به مسئولیت مستقیم کاربر در نگهداری کلیدها، بهروزرسانی ابزار و تشخیص حمله تغییر میدهد. وضعیت فعلی به صحنهای شبیه ماتریکس میماند که کاربر باید همزمان از چندین «گلوله» امنیتی جاخالی دهد.
کاردانو، واگذاری سهام و رأیدادن برای پاداش
در میان اخبار منفی، تجربهای مثبت از اکوسیستم کاردانو (Cardano) نیز مطرح شده است. کاربری با نام فرانسیسکنر ۲۱ (Franciscanner21) گزارش کرده که پس از مهاجرت از کیف پول یوروی (Yoroi) به کیف پول لیس (Lace Wallet)، تنها با چند کلیک توانسته دارایی خود را واگذار یا دیلیگیت کند.
او علاوه بر واگذاری به استخر، بر لزوم واگذاری حق رأی برای دریافت پاداشها تأکید کرده است. رابط کاربری ایسیای (ACE) نیز ساده و رضایتبخش توصیف شده است. این تجربه در برابر فضای آشفته امنیتی یادآوری میکند که انتقال به ابزارهای خودامانی باید همراه با یادگیری صحیح استیکینگ، انتخاب استخر و مشارکت در رأیگیری باشد؛ زیرا جابهجایی دارایی به کیف پول شخصی پایان مسئولیت کاربر نیست.
بیتکوین در مرز حمایت ۷۶ هزار و ۵۰۰ دلاری
فضای بازار نیز عمدتاً قرمز است. بیتکوین (Bitcoin) پس از حرکت بهسوی خط زرد نمودار، یعنی میانگین متحرکی که عبور از آن اهمیت داشت، نزدیک محدوده ۸۰ هزار دلار سقف کوتاهمدتی ساخت و دوباره پایین آمد.
قیمت در بخش پایینی کانالی میان ۷۶ هزار و ۵۰۰ تا ۸۰ هزار دلار قرار گرفته است. بیتکوین باید محدوده پایین کانال را حفظ کند، اما سناریوی نزول حدود ۱۰ درصدی تا نزدیکی ۷۱ هزار و ۵۰۰ دلار برای ۱۹ سپتامبر همچنان مطرح است. تحقق این سناریو میتواند به اخبار منفی فراتر از هکها وابسته باشد؛ از جمله وضعیت نفت، تنگه هرمز (Strait of Hormuz) و تنشهای ایالات متحده و ایران که چشمانداز آنها نامطلوب توصیف شده است.
یکی از رویدادهای مهم، خبر مربوط به قانون شفافیت یا کلریتی (CLARITY) در ساعت ۸:۱۵ به وقت اسپانیاست. علاوه بر آن، دو رأیگیری مهم در آمریکا برگزار میشود که یکی از آنها به ذخیره راهبردی بیتکوین در ایالات متحده مربوط است.
روز چهارشنبه شانزدهم نیز تصمیم فدرال رزرو (Federal Reserve/Fed) درباره افزایش، حفظ یا کاهش نرخ بهره و سپس نشست خبری کوین وارش (Kevin Warsh) برای بازارها حیاتی خواهد بود. برخی برآوردها احتمال افزایش نرخ را ۸۸.۵ درصد و برخی ۹۳ درصد اعلام کردهاند. با وجود چنین انتظار بالایی، بیتکوین هنوز فرو نریخته است.
ویلی وو کلمنته یا کلمنته (Clemente) بر این نکته تأکید دارد که بازارها معمولاً خبرهای قابلپیشبینی را پیشاپیش در قیمت منعکس میکنند. بنابراین ممکن است حتی در صورت افزایش نرخ، بیتکوین برخلاف انتظار بدبینان سقوط شدیدی نکند.
مایکل سیلور (Michael Saylor) نیز این بار خرید تازهای اعلام نکرده و تمرکز او بر بازخرید سهام و اقدامات شرکتی بوده است. بازار به خریدهای منظم دوشنبههای او عادت کرده، اما فعلاً باید به این برداشت بسنده کند که بیتکوین در مقایسه با طلا عملکرد محلی بهتری داشته است. از این منظر، رشد بیتکوین در برابر طلا مهمتر از رشد آن در برابر دلار دانسته میشود، زیرا ارزش دلار خود محل انتقاد است.
آلتکوینها (Altcoins) تصویری ترکیبی اما عمدتاً قرمز دارند. اتریوم (Ethereum) در مقطعی تا ۲۶۵۰ دلار پیش رفت و برخلاف انتظار بدبینان مقاومت نشان داد، ولی همچنان زیر فشار میانگینهای متحرک قرار دارد.
جدال تازه بر سر خطر هوش مصنوعی
فضای هوش مصنوعی (Artificial Intelligence/AI) نیز با هشدارهای آخرالزمانی و منافع تجاری درهم آمیخته است. انویدیا (Nvidia)، ایلان ماسک (Elon Musk)، اوپنایآی (OpenAI) و کلود (Claude) در مرکز بحثهایی قرار گرفتهاند که بر اساس آنها توسعه سریع هوش مصنوعی میتواند برای بشر خطرناک باشد و باید کند شود.
دونالد ترامپ (Donald Trump) در پخش زندهای که حضورش از پیش سازمانیافته به نظر میرسید، صحبت جنسن هوانگ (Jensen Huang)، مدیر انویدیا، را قطع کرد و خواست شرکتها مردم را نترسانند. موضع او این بود که مراکز داده دستاوردی مثبتاند، پیروزی در رقابت هوش مصنوعی اهمیت راهبردی دارد و آمریکا نباید اجازه دهد چین پیش بیفتد.
در این روایت، چین محدودکردن توسعه هوش مصنوعی را جدی نمیگیرد و قصد دارد بدون ترمز به پیش برود. البته نسبتدادن یک موضع یکپارچه به «چین» همیشه دقیق نیست و روشن نیست چنین ادعاهایی بر گفتوگوی مستقیم با چه نهاد یا مقام مشخصی استوارند. بااینحال، از نگاه رقابتی، بخشی از غرب نگران است که محدودیتهای داخلی به سود رقیب تمام شود.
مایکل بری (Michael Burry)، سرمایهگذاری که به پیشبینی برخی بحرانهای گذشته شهرت دارد، بارها از حباب هوش مصنوعی و احتمال سقوط شرکتهای این حوزه سخن گفته است. یک تفسیر مطرح آن است که برخی شرکتهای هوش مصنوعی هنوز سودآور نیستند، اما در آستانه ورود به بورس باید گزارشهای مالی خود را منتشر کنند. اگر نتایج ضعیف باشد، برجستهکردن خطرهای عظیم و درخواست برای کندشدن صنعت میتواند زمانی برای یافتن مدل درآمدی بهتر بخرد و عرضه سهام را در شرایط مطلوبتری ممکن کند.
به این ترتیب، پرسش اصلی همچنان باز است: آیا هشدارها واقعاً بازتاب خطر نابودی بشر به دست هوش مصنوعیاند یا بخشی از بازاریابی، مدیریت انتظارات و تلاش برای افزایش ارزش شرکتها؟ شواهد موجود پاسخ قطعی نمیدهند، اما تضاد میان هشدار عمومی و منافع مالی شرکتها را نمیتوان نادیده گرفت.
نتیجهگیری: اول دارایی را نجات دهید، بعد درباره بازار تصمیم بگیرید
تعطیلی کویناکس فوریترین مسئله برای کاربران آن است. تاریخ عملی برای بیشتر رمزارزها ۲۹ سپتامبر، نه ۲۲ دسامبر، است. تا آن زمان باید موجودیها فهرست شوند، شبکه مناسب بررسی شود، یک تراکنش آزمایشی انجام گیرد و داراییهای غیر از تتر به مقصدی تحت کنترل کاربر یا یک پلتفرم جایگزین منتقل شوند. تتر باقیمانده نیز پیش از آغاز کارمزد ماهانه ۵ درصدی باید برداشت شود.
افراد مطلعشده باید حق دسترسی به دادهها را اعمال کنند، اعلانهای داخل اپلیکیشن را جدی بگیرند، اسناد افشاشده را گزارش کنند و حسابهای اعتباری، افتتاح خدمات جدید و امنیت سیمکارت خود را زیر نظر داشته باشند.
در پرونده رولوت، خطر اصلی فعلاً افشای اطلاعات، اخاذی و حملات بعدی مهندسی اجتماعی است، نه مدرکی قطعی از سرقت عمومی موجودی حسابها. افراد مطلعشده باید حق دسترسی به دادهها را اعمال کنند، اعلانهای داخل اپلیکیشن را جدی بگیرند، اسناد افشاشده را گزارش کنند و حسابهای اعتباری، افتتاح خدمات جدید و امنیت سیمکارت خود را زیر نظر داشته باشند.
رخداد سوئیس بیتکوین پی نیز نشان میدهد حتی خدمات غیرامانی میتوانند اطلاعاتی حساس در اختیار مهاجمان قرار دهند، هرچند نگهدارینکردن کلید خصوصی شدت خسارت مستقیم را محدود میکند. در نهایت، خودامانی راهی برای حذف کامل ریسک نیست؛ راهی برای تبدیل ریسک ورشکستگی، تعطیلی یا تصمیم یک واسطه به مسئولیت شخصی در حفاظت از کلیدهاست.
در بازاری که همزمان تحت تأثیر تصمیم فدرال رزرو، رأیگیریهای قانونی آمریکا، تنشهای ژئوپلیتیک، حملات سایبری و بحث حباب هوش مصنوعی قرار دارد، ترتیب اولویتها روشن است: ابتدا دسترسی و مالکیت واقعی بر دارایی حفظ شود، سپس درباره خرید، فروش، استیکینگ یا انتظار برای حرکت بعدی قیمت تصمیم گرفته شود.


دیدگاه خود را ثبت کنید
تمایل دارید در گفتگوها شرکت کنید؟در گفتگو ها شرکت کنید.