
جدیدترین ابعاد هک ۶ میلیارد دلاری بایننس: رد پای کره شمالی و نبرد هوش مصنوعی با جرم سایبری
بزرگترین هک تاریخ ارزهای دیجیتال در هفته پایانی اکتبر، با سرقت ۶.۴ میلیارد دلار از کیفپولهای داغ صرافی بایننس، نهتنها صنعت کریپتو را در شوکی بیسابقه فرو برد، بلکه جرم سایبری جدیدترین ابعاد خود را در سطح بینالمللی آشکار کرد. در حالی که بایننس تلاش میکند اعتماد کاربران و بازار را بازسازی کند، نهادهای بینالمللی مبارزه با جرایم سایبری، از جمله FBI و شرکت Chainalysis، شواهد آشکاری از نقش «تِرِیدِر تِرِیتِر» گروه بدنام هکری وابسته به کره شمالی ارائه دادهاند، هرچند مقامات پیونگیانگ قویاً این اتهام را رد میکنند.
زنجیره اتفاقات از نگاه چِینالیسیس
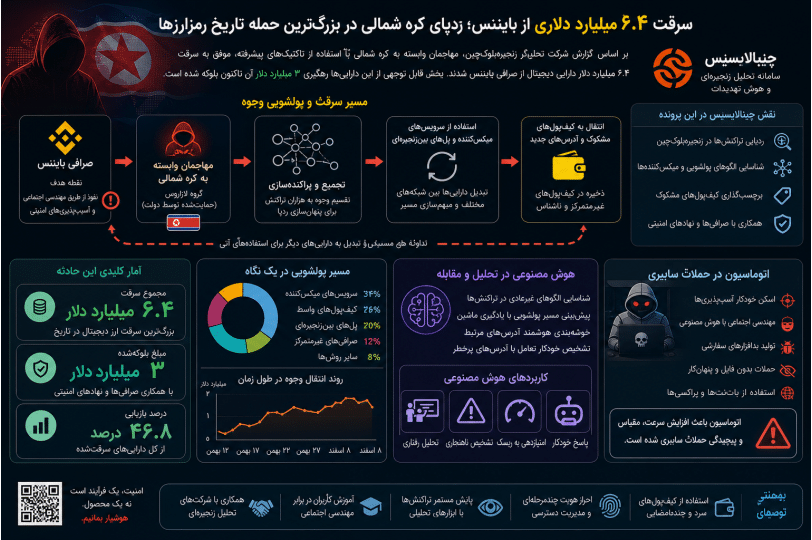
طبق گزارش اریک جاردین، رئیس بخش تحقیقات Chainalysis، حمله در ساعت ۴ بعد از ظهر روز ۲۹ اکتبر با برداشتهای غیر معمول و حجیم از کیف پولهای داغ بایننس آغاز شد. به سرعت، سرمایههای خارجشده وارد شبکه بلاکچین شد و Chainalysis موفق شد مسیر این وجوه را تقریباً لحظهبهلحظه رهگیری کند. همانطور که جاردین اشاره میکند، ردپای پول کثیف به والتهایی رسید که پیشتر در حملات منتسب به گروههای هکری کره شمالی مورد استفاده قرار گرفته بود. این ارتباط سریعاً توسط FBI و سایر نهادهای تخصصی تأیید شد.
جرم سایبری جدیدترین ابعاد؛ تصویرسازی پولشویی درمقیاس صنعتی
Chainalysis و سایر شرکتهای امنیت سایبری نمایشهایی گرافیکی از حرکت منابع سرقتشده را منتشر کردهاند که نشان میدهد هزاران آدرس مختلف در این عملیات استفاده شده است. این موضوع تصویرسازی روشنی از جرم سایبری جدیدترین ابعاد و پیچیدگیهای رخداده ارائه میدهد. جاردین میگوید نشانههایی آشکار از اتوماسیون وسیع و برنامهنویسی خاص برای لایهبندی وجوه به چشم میخورد: چرخههای پیدرپی و بازگشتی که سرمایهها را از آدرسی به آدرس دیگر منتقل و مجدداً به نقطه اول بازمیگرداند. چنین ساختاری مانع ردیابی دستی میشود و نیازمند سامانههای تحلیلی خودکار و قدرتمند است.
در کنار این پیچیدگی فنی، هکرها با استفاده از پروتکلهای DeFi و میکسرها تلاش کردهاند منشأ داراییها را پنهان کنند و سعی در تبدیل توکنهایی داشتهاند که احتمال مسدودسازیشان پایینتر و مقاومت آنها در برابر سانسور بالاتر است.
نقش فعال پلتفرمها در بازیابی وجوه
نزدیک به ۵۰ درصد وجوه به سرقت رفته، یعنی حدود ۳ میلیارد دلار، به لطف همکاری بین صرافیها، شرکتهایی چون Chainalysis و ناشران استیبلکوین، بلوکه و آماده بازگردانی شده است. هرچند باقی داراییها همچنان با پیچیدگیِ بسیار زیاد، در شبکه جابجا یا به داراییهایی با رصدپذیری کمتر تبدیل شده است.
خطر رو به رشد بازیگران دولتی و روندهای آتی
اریک جاردین خاطر نشان میکند که ۸۰ درصد ارزش سرقتشده امسال توسط عاملان وابسته به دولت کره شمالی انجام شده است. این رقم در سال گذشته ۷۰ درصد بود و نشاندهنده افزایش شدت و تمرکز این حملات است. وی توضیح میدهد که برخلاف برداشت عمومی از ضعف فناورانه کره شمالی، این کشور با برنامهریزی، پرورش نیروی متخصص و منابع دولتی هدفمند، موفق شده در حوزه جمعآوری منابع رمزارزی به اوج کارآمدی برسد: «آنها دریافتهاند که سرقت رمزارز سادهترین راه برای عبور از محدودیتهای بینالمللی انتقال سرمایه است و همین انگیزهای دائمی برای تکرار و توسعه چنین حملاتی ایجاد میکند.»
چرخه تکرار حملات و چشمانداز بازگردانی اعتماد
با وجود بلوکهشدن بخشی از داراییها، بخش بزرگی از سرمایه جابجا شده و تبدیل آن به پول فیات یا داراییهای جدید، چالش مهمی است که نیروهای امنیتی و شرکتهای تحلیل بلاکچین پیش رو دارند. طبق نظر جاردین، روند حملات متوقف نخواهد شد: گروههای وابسته به دولت کره شمالی همواره به دنبال اهداف جدید خواهند بود و اکوسیستم، همزمان با پیشرفت هکرها، فناوری و همکاری متقابل خود را نیز ارتقا خواهد داد.
در نهایت، این رویداد با ابعاد بیسابقه خود، نه فقط بر ضرورت هوشیاری و نوآوری بیشتر صرافیها تأکید کرد، بلکه نشان داد که هیچ بخشی از صنعت بلاکچین از حمله مصون نیست. با همکاری فشرده میان پلتفرمهایی مانند Binance، تیمهای امنیتی Chainalysis و نهادهای قانونی جهانی، امید زیادی به بازیابی اعتماد و وجوه سرقتشده وجود دارد، هرچند واضح است که این تنها نبردی در یک جنگ ادامهدار با تهدیدات سایبری است.
برای تکمیل زمینه این بحث، هک ۶ میلیارد دلاری مفاهیم مرتبط را در چارچوبی تخصصیتر توضیح میدهد.


دیدگاه خود را ثبت کنید
تمایل دارید در گفتگوها شرکت کنید؟در گفتگو ها شرکت کنید.